Một loạt cuộc tấn công mạng quy mô lớn nhằm vào các doanh nghiệp tại Nhật Bản và Hàn Quốc trong những tuần gần đây đã làm lộ hàng triệu hồ sơ khách hàng, đồng thời làm dấy lên lo ngại trí tuệ nhân tạo (AI) có thể đang giúp tin tặc mở rộng hoạt động.
Mục tiêu bị tấn công trải rộng từ dịch vụ cho thuê xe, các ngân hàng lớn tại Hàn Quốc đến các nhà bán lẻ và chuỗi nhà hàng tại Nhật Bản. Loạt vụ việc cho thấy các doanh nghiệp châu Á đang đối mặt với mối đe dọa an ninh mạng ngày càng lớn, khi các vụ rò rỉ dữ liệu và tấn công bằng mã độc tống tiền xuất hiện thường xuyên hơn và có nguy cơ gây thiệt hại nghiêm trọng hơn.
Sự phổ biến của AI tạo sinh càng làm gia tăng lo ngại về khả năng tin tặc tự động hóa một phần hoạt động và mở rộng phạm vi tấn công. Tuy nhiên, các chuyên gia vẫn chưa tìm thấy bằng chứng rõ ràng cho thấy AI trực tiếp đứng sau những vụ việc gần đây.
Số vụ tấn công tại Nhật Bản tăng mạnh
Trend Micro, công ty an ninh mạng niêm yết tại Tokyo, cho hay, tính đến cuối tháng 9, công ty đã tổng hợp 600 trường hợp doanh nghiệp và tổ chức tại Nhật Bản công bố bị truy cập trái phép hoặc gặp các sự cố an ninh mạng khác trong năm nay.
Con số này được thống kê theo thời điểm công bố sự cố, thay vì thời điểm vụ việc thực sự xảy ra. 600 trường hợp đã vượt mức 593 vụ của năm ngoái và đang tiến gần kỷ lục 644 vụ được ghi nhận trong năm 2024. Số vụ nhìn chung có xu hướng tăng kể từ mùa hè, với 73 vụ được công bố trong tháng 8 và 86 vụ trong tháng 9.
Tới ngày 6/10, tập đoàn bán lẻ Mr Max Holdings của Nhật Bản cho biết dữ liệu cá nhân của tối đa 1,73 triệu khách hàng có thể đã bị xâm phạm sau khi một máy chủ được sử dụng cho dịch vụ mua sắm trực tuyến của công ty bị truy cập trái phép.
Các tổ chức tài chính cũng trở thành mục tiêu của tin tặc. Ngày 5/10, công ty chứng khoán Daiwa Securities của Nhật Bản cho biết khoảng 220.000 hồ sơ đã bị rò rỉ sau khi tin tặc truy cập trái phép vào hệ thống của một nhà thầu vào tuần trước. Thông tin bị xâm phạm bao gồm tên, địa chỉ email và số tài khoản của 110.000 khách hàng.
CreditSights, công ty thuộc Fitch Solutions, cho biết 7 tổ chức tài chính tại Hàn Quốc, trong đó có các ngân hàng lớn như Shinhan Bank, KB Kookmin Bank và Hana Bank, đã bị ảnh hưởng bởi các vụ xâm nhập hệ thống. Công ty nghiên cứu này mô tả đây là “một sự cố an ninh mạng trên diện rộng trong toàn ngành”.
CreditSights bổ sung thêm rằng hiện chưa thể đánh giá tác động tài chính đối với các ngân hàng, nhưng dự báo các tổ chức này có thể phải đối mặt với các khoản phạt từ cơ quan quản lý, chi phí bồi thường cho khách hàng và chi phí gia tăng để nâng cấp hệ thống an ninh mạng.
Các cơ quan quản lý tài chính Hàn Quốc cũng đã cảnh báo về những rủi ro do AI gây ra. Trong một tuyên bố ngày 5/10, Ủy ban Dịch vụ Tài chính Hàn Quốc cho biết: “Khi AI tiếp tục phát triển nhanh chóng, những hình thức tấn công và kỹ thuật hack mới khai thác các lỗ hổng chưa được lường trước có thể nhanh chóng lan rộng”.
Tổng thống Hàn Quốc Lee Jae Myung cũng vừa lên tiếng cảnh báo về mối đe dọa ngày càng lớn từ các cuộc tấn công sử dụng AI. Ông nói: “Chúng ta đã đến một kịch bản mà ngay cả những người không có kỹ năng đặc biệt cũng có thể dễ dàng sử dụng AI để thực hiện các cuộc tấn công mạng”.
Theo công ty an ninh mạng ThreatBook, Nhật Bản và Hàn Quốc nằm trong nhóm 5 thị trường bị nhắm mục tiêu nhiều nhất tại khu vực châu Á - Thái Bình Dương trong giai đoạn từ tháng 6/2025 đến tháng 6/2026, với lần lượt 2.282 và 1.978 vụ việc. Tổng cộng, hai quốc gia này chiếm khoảng 1/5 số vụ tấn công được ThreatBook theo dõi trong giai đoạn trên.
Chưa có bằng chứng rõ ràng về vai trò của AI
Tuy nhiên, các chuyên gia tại Nhật Bản cảnh báo bằng chứng trực tiếp liên kết AI với từng vụ tấn công cụ thể vẫn còn hạn chế.
“Chúng tôi đang phân tích nguyên nhân và những mối liên hệ có thể có, nhưng ở thời điểm này, chúng tôi chưa thể khẳng định rõ liệu AI có liên quan hay không”, một đại diện của Trend Micro cho biết.
Theo vị đại diện này, AI có thể được sử dụng trong giai đoạn chuẩn bị cho một cuộc tấn công, nhưng “việc tìm ra bằng chứng cho thấy AI đã được sử dụng trong chính cuộc tấn công vẫn rất khó khăn”.
Nikkei Inc., công ty sở hữu Nikkei Asia, cuối tuần qua cho hay tài khoản Microsoft 365 của một nhân viên đã bị xâm nhập, cho phép kẻ tấn công gửi khoảng 9.000 email giả mạo. Công ty truyền thông này cho biết tên, địa chỉ email và một phần nội dung email cũng được cho là đã bị lộ.
Một trong những vụ việc đáng chú ý nhất tại Nhật Bản liên quan đến dịch vụ cho thuê xe Times Car của Park24. Vụ việc được công bố lần đầu vào ngày 25/9, khi tin tặc truy cập được thông tin liên quan đến 6,6 triệu tài khoản. Khoảng 1,6 triệu hồ sơ đã bị lộ, trong đó có các giấy tờ định danh như bằng lái xe.
Tính đến cuối tháng 8, Times Car có khoảng 4,15 triệu thành viên và phần lớn trong số này được cho là bị ảnh hưởng bởi vụ rò rỉ dữ liệu.
Theo chính sách lưu trữ dữ liệu của Park24, thông tin bằng lái xe được lưu giữ trong 7 năm, kể cả sau khi khách hàng đã đóng tài khoản. Vụ việc làm dấy lên lo ngại dữ liệu bị đánh cắp có thể bị sử dụng để đánh cắp danh tính, trong đó có việc đăng ký thẻ tín dụng giả mạo.
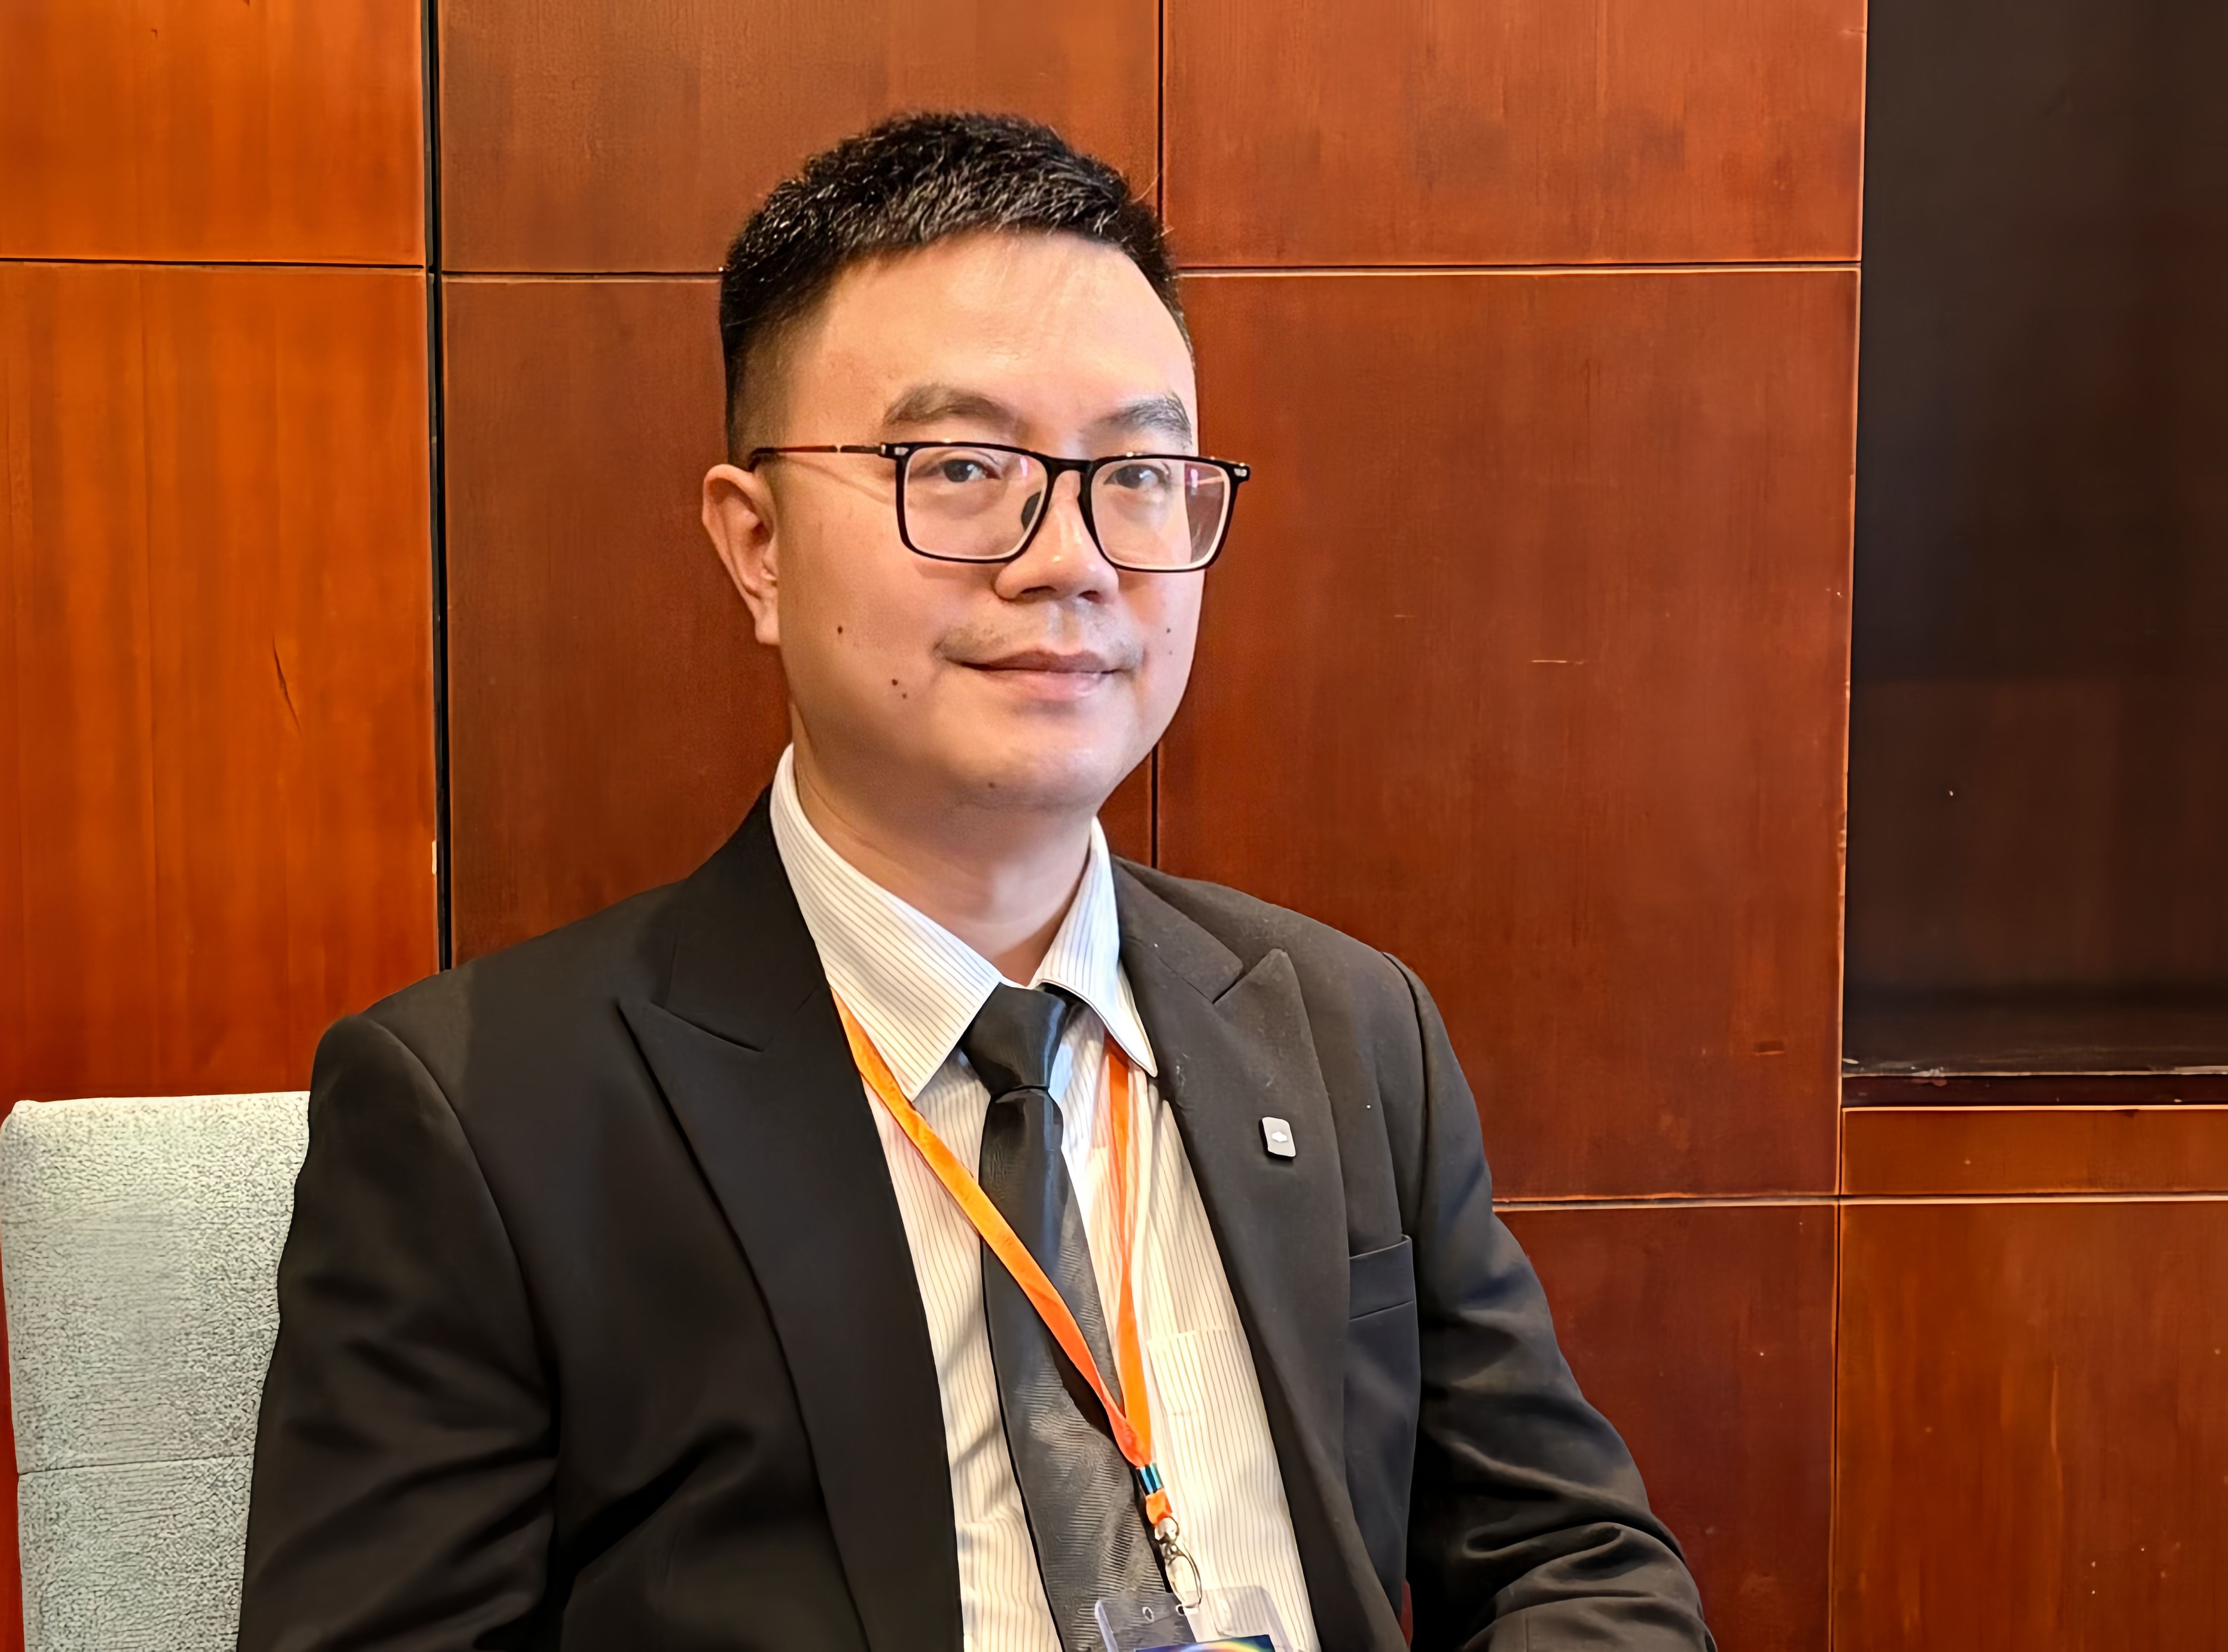
Ông Hirotake Nishine, một giám đốc điều hành tại công ty an ninh mạng Josys của Nhật Bản, cho rằng loạt sự cố trên phản ánh xu hướng rộng hơn khi các doanh nghiệp Nhật Bản ngày càng dễ trở thành mục tiêu của các cuộc tấn công mạng, trong khi AI tạo sinh đang làm giảm rào cản đối với các tin tặc ở nước ngoài.
Tuy nhiên, ông Nishine cho biết chưa thể xác định điểm chung giữa các vụ việc, do thông tin được công bố về cách thức tin tặc xâm nhập hệ thống cũng như các phương pháp mà chúng sử dụng còn rất hạn chế.
Theo ông Nishine, trước đây, việc sử dụng tiếng Nhật thiếu tự nhiên thường khiến các email lừa đảo hoặc hành vi mạo danh dễ bị nhận diện hơn, qua đó phần nào tạo ra một lớp bảo vệ cho các doanh nghiệp Nhật Bản.
Tuy nhiên, sự xuất hiện của AI tạo sinh đang làm thay đổi điều này. “Giờ đây, bất kỳ ai cũng có thể dễ dàng tạo ra những nội dung bằng tiếng Nhật tự nhiên đến mức gần như không thể phân biệt với cách viết của người bản xứ”, ông nói. “Rào cản này về cơ bản đã không còn”.